Antalya Büyükşehir Belediyesi, çağın en görünmez risklerinden biri haline gelen teknoloji bağımlılığına karşı değerli bir...
Kaspersky uzmanları, turnuva öncesinde taraftarların mağduriyet yaşamamaları için seyahat planı yaparken hangi çevrimiçi tekliflere karşı temkinli olmaları gerektiğini açıklıyor.
2026 Dünya Kupası’na binlerce taraftarın katılması bekleniyor. Birçok futbolsever şimdiden uçak ve ulaşım biletlerini almak, konaklama rezervasyonlarını yapmak ve konut sahibi kentlere ulaşım için gerekli tüm lojistik süreçleri yönetmek ismine harekete geçmiş durumda. Turnuvaya olan ilgi arttıkça, taraftarların bu hazırlık telaşından faydalanmak isteyen dolandırıcılık metotları de süratle yaygınlaşıyor.
Hayali Ödül Tuzağı
Kaspersky, 2026 Nisan ayının sonlarında Meksika’daki kullanıcıları maksat alan ve tanınmış bir ulaşım uygulamasının markasını taklit eden bir kampanya tespit etti. Kelam konusu hizmetlerden birini taklit eden İspanyolca uydurma bir web sitesi, kullanıcıları “ödül kazanma” vaadiyle telefon numaralarını ve şifrelerini girmeye yönlendiriyor. Saldırganlar, sağlam bir markanın prestijini artlarına alarak, ödül cazibesine kapılan kullanıcıların hesap bilgilerini ele geçirmeyi amaçlıyor.
Sonu Hüsranla Biten Biletler
Bazı siber hatalılar ise bir adım daha ileri giderek tekliflerini karanlık ağda (dark web) paylaşıyor. Kaspersky Digital Footprint Intelligence uzmanları, 2026 Mart ayında yeraltı forumlarında bu tıp hizmetlerin reklamının yapıldığı bir başlık keşfetti. İlanlar ortasında indirimli uçak biletleri, otel rezervasyonları ve yepyeni fiyat üzerinden %20 indirimli maç biletleri yer alıyordu. Kullanıcıları ağa düşürmek için tasarlanan bu teklifler son derece tehlikeli olup, mağdurların hem paralarını kaybetmelerine hem de vaat edilen hizmetleri hiçbir vakit alamamalarına yol açıyor.
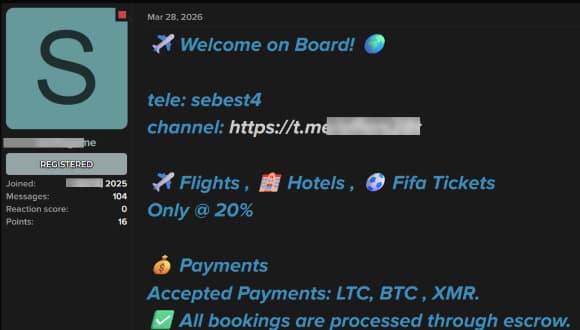
Dünya Kupası temalı darknet hizmet ilanlarından bir örnek
Girişimciler ve Mülk Sahipleri de Maksat Tahtasında
Siber hatalılar, turnuvayla direkt kontaklı olan seyahat ve turizm bölümündeki işletmeleri ve girişimcileri de gaye alıyor. Turnuva boyunca kısa devirli kiralık konaklama yerlerine olan yüksek talep, mülk sahiplerini dolandırıcılar için cazip bir gaye haline getiriyor. Örneğin, tanınan bir konaklama platformunun kimlik bilgilerini talep eden geçersiz bir web sitesi tespit edildi. Dolandırıcılar bu teknikle mülk sahiplerinin hesaplarına erişim sağlayarak yetkisiz para çekme süreçleri gerçekleştirmeyi ve finansal kayıplara yol açmayı hedefliyor.
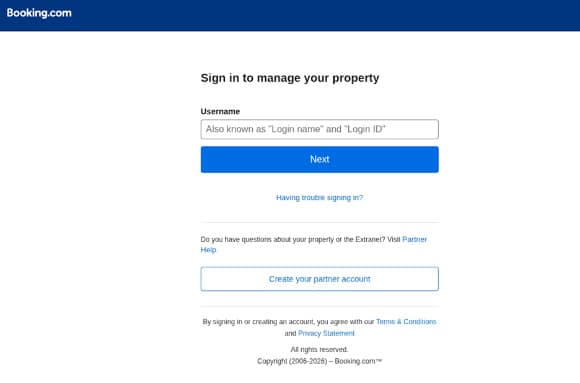
Popüler bir hizmeti taklit eden dolandırıcı internet sitesine örnek
Bir öteki yaygın prosedür ise dolandırıcıların tanınmış havayolu şirketlerinin temsilcisi üzere davranarak kurumlardan para sızdırmaya çalışması ve hayali iş iştirakleri teklif etmesi üzerine heyeti. Gönderilen e-postalarda yeni projeler yahut iş geliştirme teşebbüsleri başlattıklarını belirterek faal olarak tedarikçi yahut yüklenici aradıklarını sav ediyorlar. Bir şirket temsilcisi bu teklife cevap verdiğinde, dolandırıcılar senaryoyu derinleştiriyor. İnandırıcılığı artırmak ismine, doldurulması ve imzalanması için tedarikçi kayıt formları ve kapalılık kontratları de dahil olmak üzere düzmece dokümanlar gönderiyorlar.
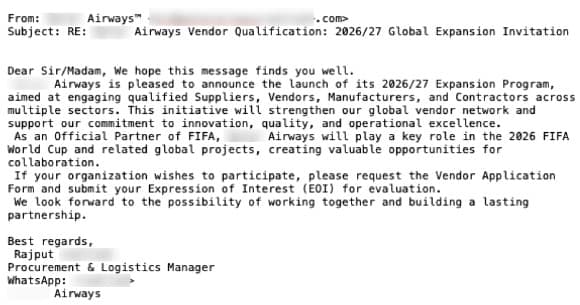
Dolandırıcılar tarafından gönderilen ve engellenen geçersiz e-postaya örnek
Dolandırıcıların bu yoldaki kesin gayesi, kuruluşları ortak seçim listesinde öncelikli bir pozisyon elde etmek için gerekli olduğu öne sürülen bir “depozito” ödemesine ikna ediyor. Geçersiz yazışmalarda, iş iştirakinin resmiyet kazanmasının akabinde bu ödemenin büsbütün iade edileceği argüman ediliyor. Lakin gerçekte rastgele bir geri ödeme yapılmıyor; saldırganlar ödemeyi aldıktan sonra ortadan kayboluyor ve mağdur kuruluş maddi kayıpla karşı karşıya kalıyor.
Kaspersky Kıdemli Spam Analisti Anna Lazaricheva, konuya ait şu değerlendirmelerde bulunuyor: “Seyahat bölümü, bilhassa büyük tertiplerle kesiştiğinde, her türlü dolandırıcılık yolunun kalıcı maksadı haline geliyor. Son kullanıcılar için birinci bakışta gerçek bir web sitesi ile uydurma olanı yahut saygın bir hizmetten gelen gerçek bir pazarlama bildirisi ile kimlik avı (phishing) e-postalarını ayırt etmek çoklukla epeyce zordur. Bu nedenle, ferdî bilgilerinizi ve finansal kaynaklarınızı korumak ismine, gerçek olamayacak kadar cazip görünen tekliflere karşı son derece temkinli yaklaşmanızı tavsiye ediyoruz.”
Kaspersky, kullanıcıların bu tıp tehditlerden korunabilmesi için şu tekliflerde bulunuyor
- Web sitelerinin doğruluğunu denetim edin: Kişisel bilgilerinizi girmeden evvel web sitelerinin özgünlüğünü inceleyin. URL formatlarını ve kuruluş isimlerinin yazılışlarını iki sefer denetim edin.
- Resmi platformları tercih edin: Kişisel bilgilerinizin çalınmasını yahut berbata kullanılmasını önlemek için her vakit resmi ve emniyetli biletleme platformlarını seçin.
- Arayüzü inceleyin: Ulaşım sitelerinde rastgele bir bilgi doldurmadan evvel adresi denetim edin; URL yanlışsız mu? Yazım yanılgıları yahut tasarım kusurları var mı?
- Etkili bir güvenlik çözümü kullanın: Zararlı e-posta eklerini tespit eden ve kimlik avı irtibatlarını engelleyen güçlü bir yazılım tercih edin. Kaspersky, gelişen siber tehditlere karşı müdafaa sağlamak hedefiyle ferdi tahlillerini yapay zeka dayanaklı dolandırıcılık muhafazasıyla güçlendirmiştir. Kaspersky Premium, önder test laboratuvarı AV-Comparatives tarafından düzenlenen Kimlik Avı Engelleme testlerinde bir sefer daha yıllık ‘Approved’ (Onaylı) sertifikasını alarak yapay zeka dayanaklı güçlü muhafaza yetkinliğini kanıtlamıştır.
- Çift basamaklı doğrulamayı aktifleştirin: Hesap kimliklerinizde ve finansal uygulamalarınızda iki basamaklı doğrulamayı (2FA) faal hale getirin ve hesap hareketlerinizi kuşkulu etkinliklere karşı sistemli olarak inceleyin.
İşletmeler için teklifler ise şu formda:
- Kurumsal e-posta altyapınızı Kaspersky Security for Mail Server’ın çok katmanlı savunma sistemiyle teminat altına alın.
- Çalışanların siber güvenlik farkındalığını artırmak ve kurum içinde dirençli bir dijital güvenlik kültürü oluşturmak için Kaspersky Security Awareness eğitimlerini hayata geçirin.
- Her ölçekten ve daldan kuruluşa gerçek vakitli müdafaa, tehdit görünürlüğü ve gelişmiş müdahale yetenekleri sunan Kaspersky Next ürün ailesinin EDR ve XDR tahlillerini kullanın.
Kaynak: (BYZHA) Beyaz Haber Ajansı
Benzer Yazılar

Siber güvenlik alanında dünya lideri ve yapay zekâ alanında uzun müddettir öncü olan ESET, Agentic...

Acer KA272 P0, modern tasarımı ve günlük kullanım ihtiyaçlarına yönelik teknik özellikleriyle ev, ofis ve...